DESCRIPCIÓN
Descripción
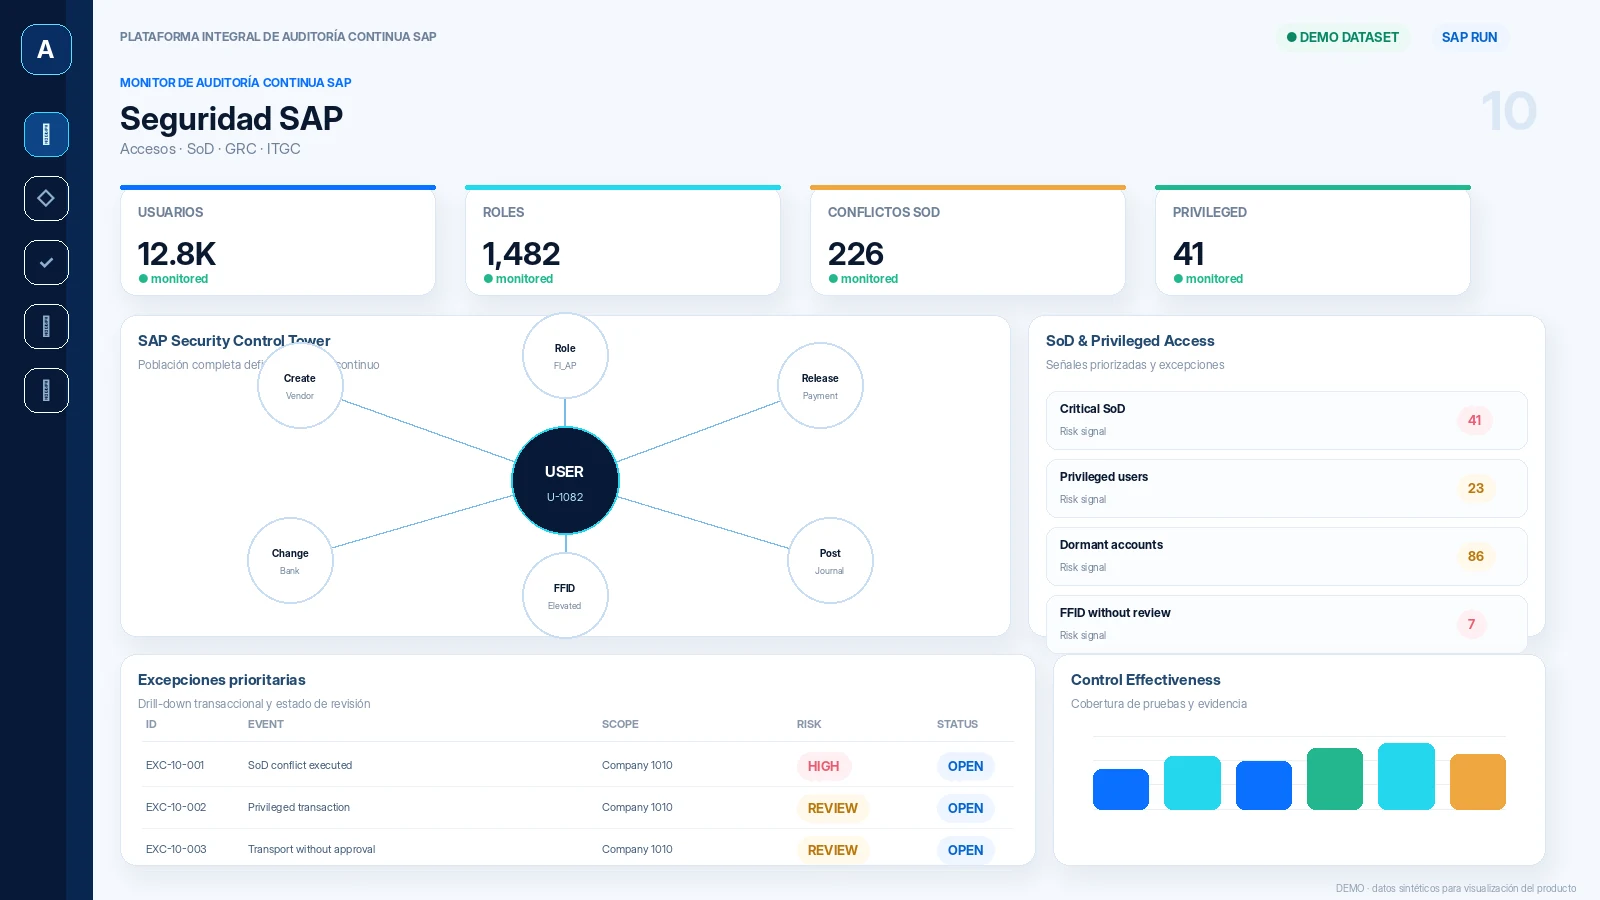
El Monitor SAP Security & ITGC supervisa usuarios, roles, autorizaciones, accesos privilegiados, conflictos SoD, Firefighter, transportes, jobs, RFC, configuración y cambios productivos.
Su integración con los otros módulos permite pasar de una simple matriz de accesos a un análisis contextual de actividad real.
No sólo identifica que un usuario posee permisos incompatibles, sino que puede determinar si efectivamente utilizó esos permisos dentro de una transacción financiera u operacional.
PROCESOS CUBIERTOS
Procesos cubiertos
- Joiner
- Mover
- Leaver
- users
- roles
- profiles
- authorization objects
- critical transactions
- SoD
- privileged access
- Firefighter
- emergency access
- password/security parameters
- transport management
- direct production changes
- background jobs
- RFC
- interfaces
- system configuration
- audit logging
- table changes.
OBJETIVOS DE AUDITORÍA
Objetivos de auditoría
- ¿Los usuarios tienen únicamente el acceso necesario?
- ¿Existen conflictos de segregación de funciones?
- ¿Se utilizaron permisos privilegiados?
- ¿Los accesos de emergencia fueron revisados?
- ¿Existen cambios directos en producción?
- ¿Los transportes cumplen segregación?
- ¿Las interfaces y RFC utilizan cuentas apropiadas?
RIESGOS MONITOREADOS
Riesgos monitoreados
- usuarios inactivos
- exempleados activos
- SAP_ALL
- SAP_NEW
- perfiles críticos
- roles excesivos
- conflicto SoD
- create vendor + pay vendor
- create customer + credit note
- journal + approval
- Firefighter sin review
- emergency access prolongado
- transportes sin segregación
- cambios directos
- tabla sensible modificada
- jobs críticos modificados
- RFC privilegiada
- logging deshabilitado.
PRUEBAS Y CONTROLES
Pruebas y controles
- Dormant Users
- Terminated User Access
- Privileged Profile Review
- Critical Transaction Access
- SoD Ruleset
- Actual SoD Usage
- Firefighter Session Review
- Emergency Access Aging
- Transport SoD
- Production Change
- Critical Table Change
- Background Job Integrity
- RFC Privilege
- Security Parameter Compliance
ANALÍTICA Y DASHBOARDS
Analítica y dashboards
- SAP Security Executive Overview
- Access Risk
- SoD Matrix
- Actual SoD Usage
- Privileged Access
- Firefighter Governance
- Joiner-Mover-Leaver
- Role Analytics
- Transport & Change
- SAP ITGC Control Tower
INVESTIGACIÓN
Investigación
Una investigación puede enlazar:
Usuario → Rol → Autorización → Transacción → Documento SAP → Cambio → Impacto económico
Por ejemplo:
Usuario → Permiso para modificar proveedor → Cambio de cuenta bancaria → Factura → Pago
Esto convierte el control de accesos en verdadero behavioral assurance.
EVIDENCIA Y TRAZABILIDAD
Evidencia y trazabilidad
Cada análisis conserva:
usuario;
roles;
perfiles;
objetos;
autorizaciones;
fecha;
transacción;
cambio;
Firefighter session;
transport;
job;
RFC;
documento económico relacionado.
BENEFICIOS
Beneficios
- fortalecimiento de ITGC
- menor riesgo de fraude
- mayor gobierno de accesos
- detección de SoD real
- mayor control de privilegios
- monitoreo de cambios
- auditoría de Firefighter
- mejor soporte a SOX
- reducción del esfuerzo de user access review
- correlación acceso-transacción-impacto.